

Teil 3 von 8 · Kapitel 2 · ECHO PRM Extended Whitepaper, Version 5 · Stand August 2026
Aussagen zu Normen, Registry, Rechtsakten und Fristen geben den Stand August 2026 wieder. Dieser Artikel ersetzt keine juristische Beratung.
Der Digitale Produktpass wird also künftig für die meisten Produkte, die in Europa auf den Markt gebracht werden, verpflichtend und bildet die digitale Ergänzung zum physischen Produkt.
Die grundlegenden Konzepte sind bereits bekannt und die Verordnung definiert zahlreiche Rahmenbedingungen. Zudem hat die EU-Kommission erste Details klar festgelegt.
Dieses Kapitel bietet einen Überblick über die bisher bekannten Aspekte, informiert über die ersten relevanten Produktgruppen, erklärt die technische Umsetzung und beleuchtet die noch bestehenden Unsicherheiten.
2.1 Allgemein
Die Ökodesign-Verordnung (und damit auch alle DPPs aus anderen Verordnungen) legt eindeutig fest, dass der Digitale Produktpass (DPP) dezentral umgesetzt werden soll – sowohl in Bezug auf die Datenhaltung als auch auf das „DPP-System“ dahinter (siehe Abschnitt 2.2).
Die Verantwortung für die Umsetzung liegt dabei beim „verantwortlichen Wirtschaftsteilnehmer“, also beispielsweise dem Hersteller oder Importeur.
Allerdings kann er diese Aufgabe an einen spezialisierten „Digitalproduktpass-Drittdienstleister“ übertragen, der DPP-as-a-Service anbietet (siehe Kapitel 5).
Der Digitale Produktpass (DPP) wird zudem konsequent produktzentriert ausgelegt:
Der DPP soll primär den Nutzern eines Produkts oder anderen Akteuren im Laufe des Lebenszyklus den Zugang zu den für sie relevanten Produktinformationen ermöglichen.
Daher beginnt die Interaktion seitens eines Endanwenders mit dem Scan eines produktspezifischen QR-Codes (o.ä.) direkt am Produkt.
Dies unterscheidet den DPP grundlegend von bestehenden Unternehmenssystemen wie ERP- oder PIM-Anwendungen, die primär der Speicherung und strukturierten Verwaltung von Daten dienen.
2.1.1 Grundfunktion
Der Kommunikationsweg des DPP beginnt stets direkt am Produkt.
Gleichwohl wird – abhängig von der unternehmensspezifischen Umsetzung – eine Verbindung zwischen den in ERP- und anderen Systemen gespeicherten Daten und den im DPP bereitgestellten Informationen bestehen.
Weitere Details hierzu finden sich in Kapitel 4.2.
Die EU-Kommission stellt an den Digitalen Produktpass (DPP) folgende grundlegende Anforderungen:
- Offene Standards: Es darf keine Abhängigkeit von einzelnen Anbietern (kein Vendor Lock-in) entstehen.
- Interoperabilität: Der DPP soll inklusiv gestaltet sein, sodass nicht ein einzelner Standard dominiert, sondern verschiedene Standards nahtlos zusammenarbeiten können.
- Nutzerfreundlichkeit: Der DPP muss einfach zu verwenden und für Endanwender kostenlos zugänglich sein.
- Datenqualität und Aktualität: Alle im DPP enthaltenen Informationen müssen korrekt, verlässlich und stets auf dem neuesten Stand sein.
Hinter dem DPP-Code am Produkt werden demnach Datenbank- und Verwaltungssysteme liegen müssen, durch welche die Digitalen Produktpässe mit Leben gefüllt werden.
Digitale Produktpässe können je nach z.B. der Komplexität der Wertschöpfungskette, der Größe des Produkts oder der Produktart entweder für einen ganz konkreten Artikel (Seriennummer), eine Charge (Batch) oder das Modell (Artikelnummer) gefordert werden. Siehe auch Kapitel 2.1.2.
In den je Produktgruppe geplanten delegierten Rechtsakten (siehe Kapitel 2.2) wird dann angegeben, ob der Digitale Produktpass auf Modell-, Chargen- oder Artikelebene zu erstellen ist, und auch eine Definition dieser Ebenen.
Wichtig ist zu beachten, dass grundsätzlich auch vorgesehen ist, dass ein Digitaler Produktpass auf einem individuellen Produkt auch vom Modell zum konkreten Produkt (Seriennummer) wechseln könnte – z.B. im Fall einer Reparatur.
2.1.2 Granularität
Im Erwägungsgrund (33) der ESPR steht (gekürzt und umformuliert):
„Um zu verhindern, dass Unternehmen und der Öffentlichkeit Kosten entstehen, die nicht im Verhältnis zum allgemeinen Nutzen stehen, sollte der Digitale Produktpass entweder für das konkrete Produkt, die Charge oder das Produktmodell spezifisch sein.“
- „Modell“: die eine Version eines Produkts, bei der sämtliche einzelne Exemplare die gleichen technischen Merkmale und dieselbe Modellkennung aufweisen, z.B. eine Artikelnummer
- „Charge“: eine Untermenge des Modells. Also zum Beispiel die Charge, die zu einem bestimmten Zeitpunkt in einem bestimmten Herstellungsbetrieb hergestellt wurde
- „Artikel“ (Item): ein einziges Exemplar eines Modells, ein physisches Einzelprodukt, z.B. eine Seriennummer
In Artikel 9 der ESPR wird definiert, dass die Entscheidung darüber, welchen dieser Level der DPP je nach Produktgruppe haben muss, in den produktspezifischen delegierten Rechtsakten festgelegt wird. (Siehe Kapitel 2.2.2.)
Bei der Entscheidung soll die Komplexität der Wertschöpfungskette betrachtet werden, aber auch die ökologischen Auswirkungen der betreffenden Produkte.
2.2 Aufbau des DPP
Die Verordnung an sich gibt Anforderungen vor, reguliert aber keine konkreten Details.
Das technische Konzept hinter dem DPP wird über Normen und „delegierte Rechtsakte“ detailliert spezifiziert.
Dazu muss unterschieden werden zwischen
- dem DPP-System (siehe 2.2.1) – reguliert über Normierung und Standards
- und den DPP-Daten (siehe 2.2.2) – definiert über delegierte Rechtsakte, bzw. separate Verordnungen.
2.2.1 Das DPP-System
Das DPP-System lässt sich vereinfacht als ein standardisierter und interoperabler „Datenrucksack“ beschreiben.
Es umfasst die Definition von Standards und Protokollen für die IT-Infrastruktur des Digitalen Produktpasses, einschließlich der Interoperabilität, der Gestaltung von QR-Codes, der Regelung von Zugangsberechtigungen, der Schnittstellen, der Datenformate und der Mechanismen zur Datenverarbeitung.
Diese Vorgaben für das DPP-System wurden im Rahmen eines Standardisierungsmandats erarbeitet.
Dafür hat die EU-Kommission einen „Standardization Request“ an die Non-Profit-Organisationen CEN/CENELEC und konkret an das Normungsgremium CEN/CLC/JTC 24 „Digital Product Passport“ gegeben.
Dieses Gremium hatte nun in verschiedenen Arbeitsgruppen die Aufgabe, die entsprechenden Standards zu erarbeiten und die Anforderungen aus der Verordnung zu konkretisieren.
Als Ergebnis entstehen harmonisierte, EU-weite Standards für das DPP-System, welche dann nicht nur für den DPP aus der ESPR gelten, sondern auch für alle Digitalen Produktpässe aus anderen Verordnungen.
2.2.1.1 Die Standards
In Summe wurden und werden (Stand August 2026) acht Standards erarbeitet. Sechs davon sind Stand August 2026 veröffentlicht, zwei weitere folgen im Laufe des Jahres 2026.
Eine Übersicht:
| Standard | Thema |
|---|---|
| EN 18216:2026 | Protokolle zum Datenaustausch |
| EN 18219:2026 | Eindeutige Kennungen |
| EN 18220:2026 | Datenträger |
| EN 18221:2026 | Datenspeicherung, Archivierung und Datenpersistenz |
| EN 18222:2026 | Programmierschnittstellen (API) |
| EN 18223:2026 | Systeminteroperabilität |
| EN 18239:2026 | Zugriffsrechte |
| EN 18246:2026 | Datenauthentizität |
Die Standards EN 18216 bis EN 18223 wurden Ende Mai 2026 veröffentlicht.
Die beiden Standards EN 18239 und EN 18246 werden im Laufe des Jahres 2026 folgen.
Sobald diese Standards im offiziellen Journal der EU-Kommission veröffentlicht werden, erreichen diese den Status eines harmonisierten Standards.
Seit dem 14.07.2026 ist dies für die 6 Standards der Fall.
Der entsprechende Durchführungsbeschluss (EU) 2026/1736 wurde veröffentlicht.
Werden die Standards von Unternehmen umgesetzt, die ein DPP-System erstellen wollen, und sofern die Umsetzung ausreichend dokumentiert ist, wird davon ausgegangen, dass das DPP-System konform mit den entsprechenden Verordnungen ist.
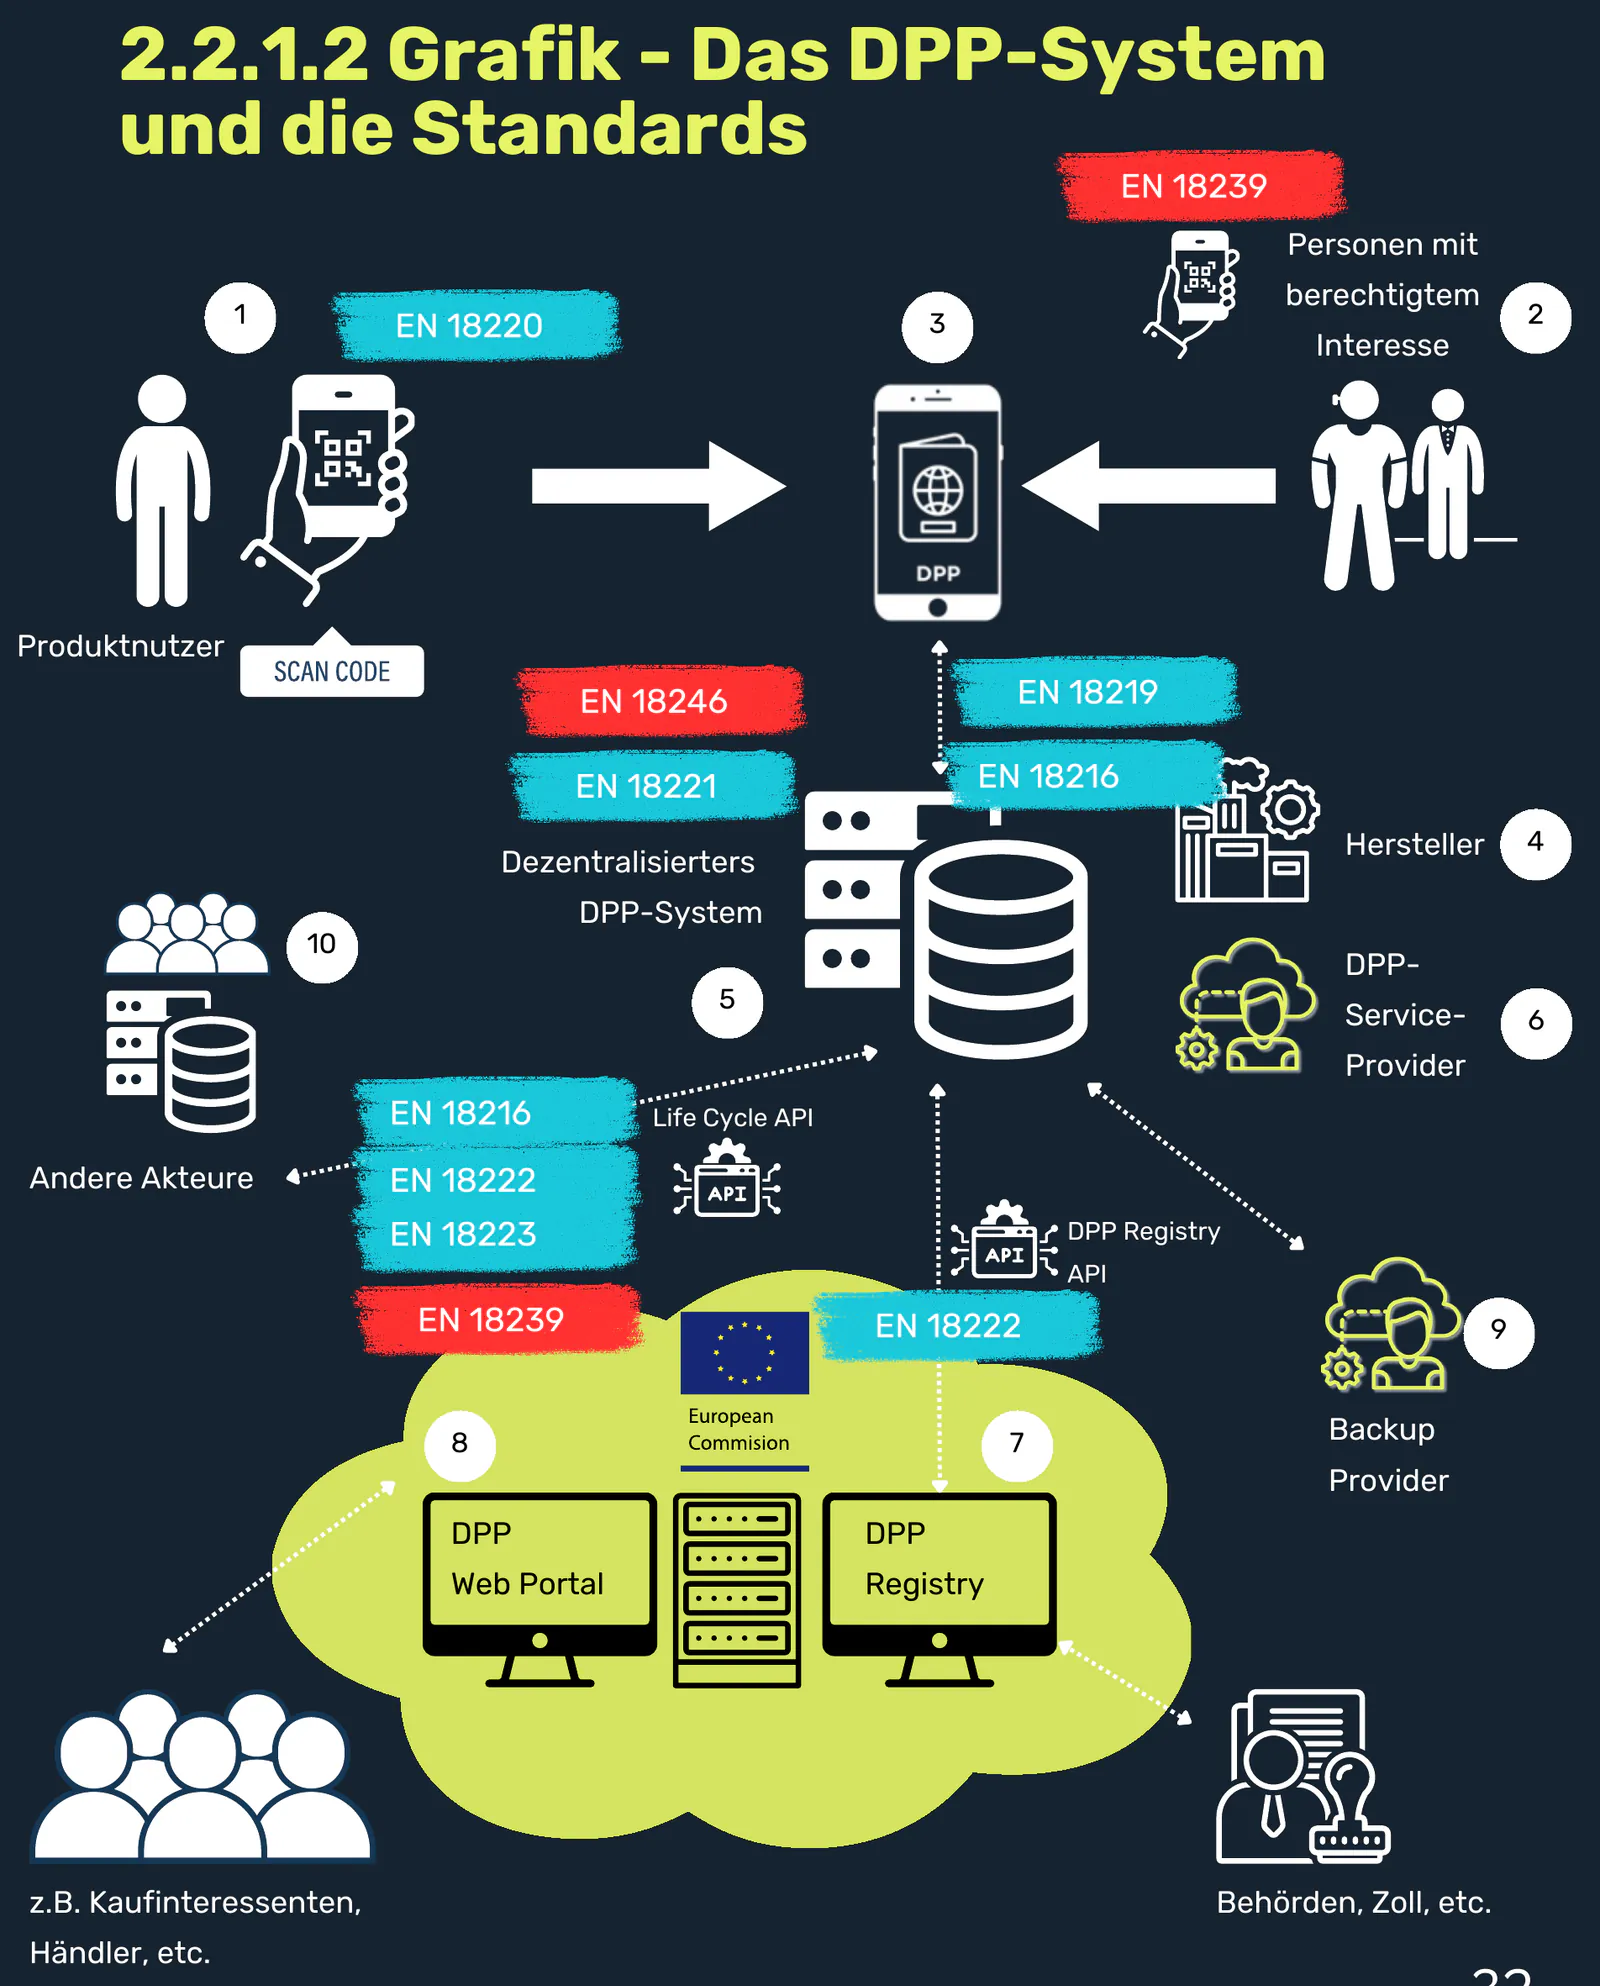
2.2.1.2 Das DPP-System und die Standards
-
Zentraler Einstiegspunkt: Der Prozess beginnt mit einem physischen Produkt, das mit einem QR-Code, einem NFC-Chip (o.ä.) ausgestattet ist. Die Person am Produkt findet den DPP-Zugang dort vor und kann direkt auf öffentlich verfügbare DPP-Daten und weitere freiwillig hinterlegte Inhalte zugreifen.
EN 18220 – Datenträger
-
Personen mit berechtigtem Interesse: Diese DPP-Nutzergruppe bekommt Zugriff auf geschützte DPP-Daten. Weitere Informationen dazu im Kapitel 2.2.1.3 Management der Benutzerrechte.
EN 18239 (noch nicht veröffentlicht, Stand August 2026)
-
Produktzentrierter Ansatz: Die Interaktion für den Endanwender am physischen Produkt oder für „eine Person mit berechtigtem Interesse“ startet im Regelfall durch das Scannen des Codes am Produkt. Dies ermöglicht den Zugriff auf den Unique-Product-Identifier, also die URL, welche den Nutzer zum DPP auf seinem Endgerät führt.
EN 18219 – Eindeutige Kennung & EN 18216 Protokolle zum Datenaustausch
-
Datenquelle: Die im QR-Code hinterlegten Informationen – also die Daten, die nach dem Scan bereitgestellt werden – stammen vom „verantwortlichen Wirtschaftsteilnehmer“, also z.B. Hersteller oder Importeur.
-
Datenhosting: Der Hersteller kann für das EU-konforme DPP-System entweder eigene Server betreiben oder auf eine Cloud-Lösung zurückgreifen.
EN 18221 – Datenspeicherung & EN 18246 – Datenauthentizität
-
Drittanbieter-Option: Alternativ kann die Verantwortung für das Datenmanagement an einen „Digitalproduktpass-Drittdienstleister“ (DPP-Service-Provider) ausgelagert werden.
-
DPP-Registry: In dieser zentralen Datenbank müssen Hersteller oder verantwortliche Akteure die Digitalen Produktpässe (DPPs) ihrer Produkte registrieren. Dies ermöglicht es beispielsweise Zoll- und Aufsichtsbehörden auf die Basisdaten der Produkte zuzugreifen. Siehe dazu Kapitel 2.2.1.4
EN 18222 – Programmierschnittstellen (API), (Abschnitt 5 „DPP Registry API“)
-
DPP-Webportal: Über dieses (zukünftig geplante) Webportal können Interessierte (z.B. zukünftige Kunden vor Kauf eines Produkts) auch ohne direkten Zugang zum Produkt relevante Informationen abrufen. Das Webportal fungiert dann als zentraler Einstiegspunkt, von welchem die Nutzer auf die dezentralen Server des Herstellers oder eines DPP-Dienstleisters weitergeleitet werden.
-
Backup-Provider: Ein weiteres geplantes Element ist ein Backup-System. Hierzu liegen jedoch – Stand Mitte 2026 – noch keine detaillierten Informationen vor.
-
Andere Akteure: z.B. Kunden, Lieferanten, Recycler oder Reparaturbetriebe sollen perspektivisch auch auf das DPP-System des Wirtschaftsteilnehmers per API zugreifen können. Details dazu stehen aber noch aus
EN 18216 – Protokolle zum Datenaustausch & EN 18223 – Systeminteroperabilität
EN 18222 – Programmierschnittstellen (API), (Abschnitt 4 „Life Cycle API“)
2.2.1.3 Management der Benutzerrechte
Oder: Wer darf wie auf nicht öffentliche DPP-Daten zugreifen?
In der Übersicht der Standards zum DPP-System und auch beim DPP-System selbst (siehe Kapitel 2.2.1.1 und 2.2.1.2) werden zwei Begriffe genannt, die eine detaillierte Betrachtung notwendig machen:
- Personen mit berechtigtem Interesse
- und der Standard EN 18239 – Zugriffsrechte
Wichtige Information: Stand August 2026 existieren zu diesem Punkt noch zahlreiche Ungewissheiten und es fehlen sowohl Standards als auch entsprechende Rechtsakte.
Dieses Kapitel ist also der Versuch einer ersten Einordnung.
Grundsätzlich: Nicht alle Daten, die in einem DPP gespeichert sind, sollen auch für jeden Nutzer des DPP öffentlich zugänglich sein.
Begriffe in diesem Zusammenhang:
- Personen mit berechtigtem Interesse
- unabhängige Wirtschaftsteilnehmer
Was steht in der Verordnung?
ESPR, Artikel 11 b), gekürzt:
„Kunden, Hersteller, Importeure, (…), fachlich kompetente Reparateure, unabhängige Wirtschaftsteilnehmer, Instandsetzungsbetriebe, (…), Recyclingunternehmen, Marktüberwachungs- und Zollbehörden (…) haben auf der Grundlage ihrer jeweiligen Zugangsrechte, die in dem (…) anwendbaren delegierten Rechtsakt festgelegt sind, kostenlosen und einfachen Zugang zum Digitalen Produktpass.“
- bestimmte Nutzergruppen des DPP haben unterschiedliche Zugangsrechte zum DPP
- die Grundlage für die jeweiligen Zugangsrechte kommt aus den delegierten Rechtsakten je nach Produktgruppe.
Wie soll das technisch und in der Praxis gelöst werden?
Die Basis dafür wird der EN 18239 – Management der Benutzerrechte, IT-Sicherheit und Geschäftsgeheimnisse sein.
Dieser ist aber – Stand August 2026 – noch nicht veröffentlicht.
Wir analysieren an dieser Stelle den Entwurf von September 2025: prEN 18239:2025.
Das ist nicht der finale Stand, gibt aber eine Einordnung:
Der Entwurf nutzt den Begriff: kontrollierte DPP-Daten:
„Informationen über den Digitalen Produktpass, deren Zugang auf der Grundlage der Zugangsrechte des Benutzers kontrolliert wird“
prEN 18239:2025, Kapitel 5 aus dem Normentwurf erklärt die funktionellen Anforderungen an Betriebsgeheimnisse und Anforderungen an Zugangsrechte. Darin steht u.a. sinngemäß:
- Jeder Wirtschaftsteilnehmer darf Rechte und Rollen zuweisen für kontrollierte Daten.
- Grundlage dafür soll eine weltweit eindeutige Betreiberkennung sein und der anfragende Akteur (also z.B. ein Recycler) muss die rechtlichen Anforderungen erfüllen.
- Bestimmte Basisrollen (z.B. „Wiederverwerter“ oder „Wiederaufbereiter“), also Rollen, die grundsätzlich Zugang zu bestimmten kontrollierten DPP-Daten bekommen sollen, werden in den delegierten Rechtsakten festgelegt.
- Die Suchfunktionen in EU-Registern und anderen möglicherweise noch kommenden DPP-Diensten müssen so begrenzt werden, dass eine massenhafte Datenextraktion verhindert wird.
Unter 6.2 Zugangsverwaltung des Normentwurfs EN 18239 steht:
„Die Wirtschaftsteilnehmer kontrollieren den Zugang zu den DPP-Daten der Produkte, für die sie verantwortlich sind.“
Auch wurde dazu folgende Aussage der EU-Kommission in einem Webinar im Mai 2026 getroffen:
„Das System ist dezentral. Die Kommission plant aktuell keine zentralen Tools. Daher: Das Access Management zu geschützten oder kontrollierten Daten liegt in der Hand des verantwortlichen Wirtschaftsteilnehmers oder eines Drittanbieters.“
Kapitel 6.2 des Normentwurfs erläutert die Zugangsverwaltung nochmal detaillierter:
- Zugang zu öffentlichen Daten: Jeder Akteur muss unauthentifizierten Lesezugriff auf öffentlich verfügbare DPP-Informationen bekommen.
- Zugang für Behörden: nur Lesezugriff auf einen DPP aber Zugang zu eingeschränkten Informationen (bzw. kontrollierte Daten). Daher müssen Behörden anhand eines anerkannten zertifizierten Programms authentifiziert werden.
- Zugriff durch andere Parteien mit einer festgelegten Rolle (z.B. Recycler): Lese- und Schreibzugriff auf kontrollierte DPP-Daten. Daher muss eine eindeutige, anerkannte Zertifizierung möglich gemacht werden.
Eine entscheidende Kernfrage ist (Stand August 2026) noch offen:
Wie sollen diese Akteure – „Personen mit berechtigtem Interesse“ – überprüft werden? Welche Authentifizierungstools sollten genutzt werden?
Zusammengefasst:
- Der Standard EN 18239 ist bisher nur als Entwurf verfügbar und noch nicht final veröffentlicht worden.
- Details zu den Rollen und den entsprechenden Zugangsregelungen ergeben sich aus den delegierten Rechtsakten.
- Die größte Ungewissheit ist die Authentifizierung für die Personengruppen, die auf geschützte Daten zugreifen sollen.
2.2.1.4 Die DPP-Registry
Was steht in der Ökodesign-Verordnung zum Thema Registry?
Aus dem Erwägungsgrund 41 der Verordnung lässt sich ablesen, welcher Gedanke zur Registry geführt hat, gekürzt:
„(…) der Digitale Produktpass (…) sollte auf einem dezentralen Datensystem basieren und von Wirtschaftsteilnehmern eingerichtet und gepflegt werden. Zu Durchsetzungs- und Überwachungszwecken ist es erforderlich, dass die zuständigen nationalen Behörden und die Kommission unmittelbar Zugang zu einem Verzeichnis sämtlicher eindeutiger Kennungen von in Verkehr gebrachten oder in Betrieb genommenen Produkten haben. Hierzu sollte die Kommission ein digitales Produktpassregister (im Folgenden „Register“) einrichten und pflegen, um diese Informationen abzuspeichern.“
Details dazu sind in der ESPR, Artikel 13 „Digitales Produktpassregister“ zu finden:
„(1) Bis zum 19. August 2026 erstellt die Kommission ein digitales Register (…), in dem auf sichere Weise mindestens die eindeutigen Produktkennungen gespeichert werden.“
„Die Kommission verwaltet das Register (…).“
Seit dem 20. August 2026 ist daher die DPP Registry als digitales Register verfügbar.
Unter diesem Link ist die Website der Registry zu erreichen.
Welche Daten konkret im Register gespeichert werden sollen, wird über die delegierten Rechtsakte definiert.
Aber wer ist dafür zuständig das Register mit Daten zu befüllen?
ESPR Artikel 13 (4): „Der Wirtschaftsteilnehmer, der das Produkt in den Verkehr bringt, lädt die Daten hoch.“
Wer hat grundsätzlich Zugriff auf die Registry?
ESPR Artikel 13 (6): „Die Kommission, die zuständigen nationalen Behörden und die Zollbehörden haben Zugang zu dem Register, damit sie ihre Aufgaben gemäß dem Unionsrecht wahrnehmen können.“
Die Durchführungsverordnung/Implementing Regulation zur Registry
Zur Registry als Portal gehört auch eine Durchführungsverordnung, eine Regulierung, welche die Durchführungsbestimmungen des Digitalen Produktpassregisters festlegt.
DURCHFÜHRUNGSVERORDNUNG (EU) 2026/1778 DER KOMMISSION
Diese Verordnung wurde am 16.07.2026 veröffentlicht.
Wichtige Inhalte dieser Verordnung:
Artikel 1, Anwendungsbereich
- Ökodesign-Verordnung (EU) 2024/1781
- Batterieverordnung (EU) 2023/1542
- Bauprodukteverordnung (EU) 2024/3110
- Spielzeugverordnung (EU) 2025/2509
- Detergenzien-Verordnung (EU) 2026/405
- plus: „jedes andere Produkt, das unter Rechtsvorschriften der Union fällt, die einen Digitalen Produktpass und seine Registrierung in dem gemäß Artikel 13 der Verordnung (EU) 2024/1781 eingerichteten Register vorschreiben“.
Artikel 3 erklärt, wie die Registry grundsätzlich aufgebaut sein muss.
Die Verordnung kann also wie ein „Lastenheft“ für die Registry gesehen werden.
Die seit 20.07.2026 veröffentlichte technische Umsetzung muss diesen Vorgaben entsprechen.
Artikel 4 erklärt die Überprüfungsanforderungen für die Nutzer dieser Registry.
Hier wird unterschieden zwischen den
- „überprüften Wirtschaftsteilnehmern“: Inverkehrbringer der Produkte und damit DPP-pflichtig
- und den „Akteuren der Wertschöpfungskette“: z.B. Reparateure, Instandsetzungsbetriebe oder Recyclingunternehmen.
Initial haben nur die Behörden Zugriff auf die Registry.
Falls weitere „Akteure der Wertschöpfungskette“ Zugriff bekommen sollen, muss das in separaten Rechtsakten (wie z.B. einem delegierten Rechtsakt je nach Produktgruppe) definiert werden.
Grundsätzliches Prinzip bzw. Funktion der Registry:
Der jeweilige Wirtschaftsakteur…
- sammelt und sortiert die Daten, welche im DPP gespeichert werden müssen,
- erstellt die eindeutigen Produkt IDs und damit den DPP,
- registriert den DPP in der Registry: Manuell auf der Weboberfläche der Registry über ein Online-Formular, über einen Massenimport oder per API
- und darf ab diesem Zeitpunkt das Produkt auf den Markt bringen.
Diese Schritte kann der Inverkehrbringer entweder mit einem eigenen System abbilden oder über einen DPP-Service-Provider.
- In der Registry wird die semantische Vollständigkeit überprüft, also ob alle Datenfelder vorhanden sind. Eine Überprüfung der konkreten Inhalte findet aber nicht statt.
- Die Marktaufsichtsbehörden können über die Registry und die API zum DPP-System des Wirtschaftsteilnehmers oder seinem Service-Provider gelangen und darüber jederzeit die öffentlichen DPP-Daten abrufen.
- Nur ausgewählte Personen bei den Behörden können auf die geschützten DPP-Daten zugreifen.
Die relevante DPP-Norm für die API-Registry ist die EN 18222.
- Über die entsprechende API wird ein Befehl vom Inverkehrbringer oder seinem Service-Provider an die Registry geschickt ⟶ „dppRegistryEntry“.
- Die Registry gibt dann zwei Werte zurück: „statusCode“ und eine „registrationID“
2.2.1.5 Exkurs zum DPP-System: Die Verwaltungsschale als DPP-Datencontainer
Ein kurzer Exkurs:
Die Verwaltungsschale oder Asset Administration Shell (AAS) ist ein komplexes Konzept, das in einem eigenen, umfangreichen Whitepaper behandelt werden könnte.
Dieser Abschnitt soll daher lediglich einen ersten Überblick bieten.
Die Asset Administration Shell (AAS) ist ein zentrales Konzept der Industrie 4.0, das die Verwaltung und Nutzung digitaler Zwillinge ermöglicht. Sie stellt eine standardisierte, digitale Repräsentation eines physischen Assets wie Maschinen, Anlagen oder Produkten dar und umfasst alle relevanten Informationen und Funktionen, die zur Verwaltung und Nutzung dieses Assets erforderlich sind.
Eine mögliche Grundlage für das Datenformat im DPP-System – und damit auch für die Strukturierung der DPP-Daten – wird die AAS sein.
Die AAS enthält alle Daten eines physischen Objekts, einschließlich seiner Eigenschaften, Zustände und Funktionen, und stellt diese in einer standardisierten Form und je nach Zugriffsrechten zur Verfügung.
Die AAS wird von verschiedenen Industrie- und Standardisierungsorganisationen wie der Plattform „Industrie 4.0“ und der „Industrial Digital Twin Association“ vorangetrieben und kontinuierlich weiterentwickelt. Durch die Standardisierung gewährleistet die AAS die Interoperabilität zwischen unterschiedlichen Systemen und Plattformen.
Neben der reinen Datenhaltung beinhaltet die AAS eigene Mechanismen zur Sicherstellung der Datenintegrität und -sicherheit, einschließlich Zugriffskontrollen und Verschlüsselung.
Die AAS wird voraussichtlich eine Schlüsselrolle bei der Umsetzung des DPP spielen. Es ist jedoch wichtig zu betonen, dass die AAS, obwohl sie international eine hohe Akzeptanz genießt, von der EU-Kommission in Bezug auf den DPP nicht als zwingend vorgeschrieben betrachtet wird – hier steht die Technologieoffenheit im Vordergrund.
2.2.2 Die DPP-Daten
2.2.2.1 Delegierte Rechtsakte
Die DPP-Daten lassen sich vereinfacht als der flexible „Inhalt des Rucksacks“ beschreiben – also die spezifische Definition der Daten, die für einzelne Produktgruppen relevant sind.
Zu diesen Daten können beispielsweise Angaben zum Hersteller, Materialeigenschaften oder der CO₂-Fußabdruck gehören. Welche Daten im Einzelnen erfasst werden müssen, kann je nach Produktgruppe variieren oder sich überschneiden.
Die genauen Anforderungen für jede Produktgruppe werden durch „delegierte Rechtsakte“ oder separate Verordnungen festgelegt.
Für den Batteriepass zum Beispiel sind diese Daten bereits durch die separate Batterieverordnung definiert.
Der Entstehungsprozess eines delegierten Rechtsakts:
- Aus dem Rahmenwerk, also der ESPR, wird ein Arbeitsprogramm abgeleitet, welches produktspezifische und auch horizontale Maßnahmen beinhaltet.
- Daraufhin folgt eine ca. 1,5- bis 2-jährige Vorstudie bzw. ein Impact Assessment.
- Nach der Konsultation des Ecodesign Forums und der Diskussion mit Interessensgruppen wird der delegierte Rechtsakt verfasst.
- Danach werden die Maßnahmen angenommen, also der delegierte Rechtsakt veröffentlicht und tritt 18 Monate später in Kraft.
In delegierten Rechtsakten müssen die neuen Ökodesign-Anforderungen immer so gestaltet sein, dass die Produktaspekte verbessert werden und zwar hinsichtlich:
- der Leistungsanforderungen: Mindest- und Höchstwerte für spezifische Produktparameter sowie nicht quantitative Anforderungen → Energieeffizienz, Materialeffizienz, Wiedereinsatz von Recycling-Materialien, usw.
- Informationsanforderungen, also die Inhalte des DPP. Diese müssen klar, leicht und auf die jeweiligen Merkmale der Produktgruppe sowie die vorgesehenen Empfänger der Produktinformationen zugeschnitten sein. → Besorgniserregende Stoffe, Reparatur und Wartung, CO₂-Fußabdruck, Labels, etc.
Die ersten Fokusproduktgruppen wurden im April 2025 definiert, siehe dazu Kapitel 2.2.2.2 und die Zeitleiste in Kapitel 7.
2.2.2.2 Erste ESPR-Produkte und Zeitpläne
Wie bereits erläutert ist die ESPR eine Rahmenverordnung:
Sie enthält allgemeine Anforderungen über alle Produkte hinweg, jedoch keine spezifischen Anforderungen je Produktgruppe.
Die spezifischen Anforderungen an die jeweiligen Produktgruppen werden über delegierte Rechtsakte festgelegt, sowohl hinsichtlich der konkreten Leistungsanforderungen (also z.B. Energieeffizienz, etc.) als auch hinsichtlich Informationsanforderung und damit den spezifischen DPP-Daten je Produktgruppe.
Am 16.04.2025 wurde das erste Arbeitsprogramm („working plan“) zur ESPR veröffentlicht.
Basierend auf verschiedenen Kriterien (wie z.B. dem Beitrag zu Klimazielen aber auch dem Handelsvolumen) wurden Produkte priorisiert, die im ersten Schritt über einen delegierten Rechtsakt reguliert werden sollen.
Dieses Arbeitsprogramm enthält 4 neue Endprodukte und 2 Zwischenprodukte.
Dazu kommt eine Liste weiterer Produkte aus dem Bereich der „energy-related products“, die bereits unter der bestehenden „Ökodesign-Richtlinie“ reguliert werden und ebenfalls in das Arbeitsprogramm aufgenommen wurden.
Damit ergibt sich folgende Liste an Produkten, die bis 2030 unter der EU-Ökodesign-Verordnung (ESPR) reguliert werden und höchstwahrscheinlich über einen delegierten Rechtsakt DPP-pflichtig werden.
Die nachfolgenden Jahresangaben beziehen sich auf das Inkrafttreten der jeweiligen delegierten Rechtsakte – nicht auf den Zeitpunkt der tatsächlichen Umsetzung.
Frühestens 18 Monate nach Inkrafttreten werden der Digitale Produktpass (DPP) sowie weitere Anforderungen für die jeweiligen Produktgruppen verbindlich.
Da in der untenstehenden Liste der frühest mögliche Zeitpunkt für das Inkrafttreten der 1. Januar 2026 war – aktuell (Stand August 2026) aber noch kein delegierter Rechtsakt veröffentlicht wurde, werden erste Produkte nach der ESPR frühestens Anfang 2028 der Pflicht zur Einführung eines DPP unterliegen.
In der ESPR wurden ursprünglich noch weitere zu priorisierende Produkte genannt, die aufgrund eines geringeren Einflusses oder zu großer Komplexität vorerst nicht im ersten Arbeitsprogramm aufgenommen wurden:
- Waschmittel, Farben und Schmiermittel
- Schuhe
- Chemikalien
Allerdings werden diese Produktgruppen in den nächsten Jahren erneut evaluiert und es ist zu beachten, dass die EU-Kommission jederzeit Ökodesign-Anforderungen für diese Produktgruppen definieren kann, auch wenn diese nicht im ersten Arbeitsprogramm enthalten sind.
Im ersten Arbeitsprogramm enthaltene Produktgruppen sind:
| Neue Produkte/Produktgruppe | Vorläufiger Zeitplan für die Verabschiedung / das Inkrafttreten |
|---|---|
| Textilien/Bekleidung | 2027 |
| Möbel | 2028 |
| Reifen | 2027 |
| Matratzen | 2029 |
| Eisen & Stahl | 2026 |
| Aluminium | 2027 |
| Energiebezogene Produkte | Vorläufiger Zeitplan für die Verabschiedung / das Inkrafttreten |
|---|---|
| Displays | 2027 |
| Elektrofahrzeug-Ladegeräte | 2028 |
| Haushaltsgeschirrspüler | 2026 |
| Haushaltswaschmaschinen und Haushaltswaschtrockner | 2026 |
| Professionelle Wäschereigeräte | 2026 |
| Professionelle Geschirrspüler | 2026 |
| Elektromotoren und drehzahlvariable Antriebe | 2028 |
| Kühlgeräte (Haushalt und Verkauf) | 2028 |
| Lichtquellen | 2029 |
| Schweißgeräte | Ende 2030 |
| Mobiltelefone und Tablets | Ende 2030 |
| Lokale Raumheizgeräte | Mitte 2030 |
| Wäschetrockner | Ende 2030 |
Der Arbeitsplan hebt hervor, dass der Digitale Produktpass ein wichtiger Bestandteil des ESPR ist. Jedes Produkt, für das Ökodesign-Maßnahmen erlassen werden, wird einen Digitalen Produktpass erhalten, es sei denn, es gibt ein alternatives digitales System, das gleichwertige Informationen bereitstellt.
Final wird also erst mit dem jeweiligen delegierten Rechtsakt Klarheit über die tatsächliche DPP-Pflicht herrschen.
Stand August 2026 wurde noch KEIN delegierter Rechtsakt veröffentlicht.
2.3 Wer ist wann und wie betroffen?
Für Hersteller/Inverkehrbringer von Produkten gibt es grundsätzlich 3 Szenarien, die dazu führen, dass dieser direkt oder indirekt von den Anforderungen des DPP „betroffen“ ist (nachfolgend jeweils im Detail erklärt):
- Direkte Betroffenheit: Für das Produkt eines Herstellers/Inverkehrbringers liegt ein delegierter Rechtsakt der ESPR oder eine separate Verordnung vor. Damit ist der Hersteller direkt betroffen.
- Indirekte Betroffenheit „Datenbereitstellung“ (z.B. Maschinenbau): Hersteller/Inverkehrbringer von z.B. Maschinen, welche DPP-regulierte Produkte verarbeiten, sind ggf. dafür verantwortlich, Daten für den DPP des regulierten auf ihren Maschinen hergestellten Produkts bereitzustellen.
- Indirekte Betroffenheit „Komponenten DPP“: Komponenten wie z.B. Elektromotoren oder Displays – die bald reguliert werden – werden in einem nicht regulierten Produkt eingebaut. Damit wird der Hersteller/Inverkehrbringer des nicht regulierten Produkts indirekt betroffen.
Werfen wir nachfolgend einen detaillierten Blick auf die drei Szenarien:
Szenario 1 – eine klare regulatorische Pflicht
Hersteller eines Produkts mit delegiertem Rechtsakt der ESPR oder eigener Verordnung.
- Aktuell (Stand Sommer 2026) gibt es nur für Batterien ein fixes Datum zur DPP-Pflicht: Februar 2027
- Für alle Produkte aus der Liste in Kapitel 2.2.2.2 wird die DPP-Pflicht zwischen 2028 und ca. 2030 kommen.
- Der Hersteller/Inverkehrbringer muss den DPP erstellen, bereitstellen und pflegen (ggf. mit einem DPP-Service-Provider).
- Das gilt auch für Ersatzteile unter eigener Marke. Der Inverkehrbringer ist für den DPP verantwortlich, auch wenn der tatsächliche Hersteller z.B. ein Auftragsfertiger ist.
Szenario 2 – eine Frage des Vertragsrechts und des Wettbewerbs
Ein Hersteller einer Maschine, auf welcher ein reguliertes Produkt produziert wird, könnte (je nach geforderten DPP-Daten) von seinem Kunden dazu aufgefordert, bzw. vertraglich verpflichtet werden, bestimmte Daten zur Verfügung zu stellen.
Diese Daten benötigt der Kunde ggf. für die Erstellung seiner eigenen DPPs.
Beispiel:
- Auf einer Textilmaschine werden Textilien produziert.
- Der delegierte Rechtsakt für Textilien könnte den CO₂-Abdruck der Produktion beinhalten.
- Der Hersteller des Textils benötigt dafür z.B. den Stromverbrauch pro produziertem Textil.
- Die Textilmaschine muss diese Daten sammeln und aufbereiten.
Szenario 3 – unklar und komplizierter
Der Hersteller eines (noch) nicht regulierten Produkts verbaut Komponenten eines Lieferanten, welche bereits reguliert sind und der DPP-Pflicht unterliegen.
Beispiel: In eine Maschine werden Batterien, Displays, Elektromotoren oder definierte Textilien eingebaut.
- Der Hersteller des nicht regulierten Produktes darf die Komponente nur kaufen, wenn der Lieferant dem Hersteller einen DPP bereitstellt – ansonsten darf der Lieferant die Komponente gar nicht in den Markt bringen → Der Einkauf muss das sicherstellen.
- Der Hersteller muss bereits heute seine verpflichtenden Produktinformationen (z.B. Anleitung, CE-Erklärung) an den Kunden bereitstellen, allerdings (noch) nicht in Form eines DPP.
- Der Lieferant der Komponente muss ein DPP-System etabliert haben, um DPPs bereitstellen zu können.
- Die Ökodesign-Verordnung fordert, dass jeder DPP – also auch der von Komponenten in einem fertigen Produkt – „leicht zugänglich“ sein soll.
Dadurch ergibt sich folgende Fragestellung, die Stand Sommer 2026 noch nicht beantwortet werden kann:
Wie soll/muss der Hersteller den, bzw. die DPPs des Lieferanten an den Kunden weitergeben?
Denkbar sind aktuell die folgenden Möglichkeiten:
- Der Hersteller muss nur sicherstellen, dass die DPPs der Komponenten als Code am Produkt oder durch ein offizielles DPP-Begleitdokument (das er vom Lieferanten erhalten hat) verfügbar sind. → DPP ist an Komponente, der Hersteller muss nicht weiter aktiv werden.
- Oder aber: Der Hersteller wird verpflichtet, alle DPPs der Komponenten als Teil seines „fertigen Produkts“ aktiv weiterzugeben, auch wenn das eigene Produkt nicht reguliert ist. Also muss dieser z.B.:
- einen eigenen (QR-) Code am Produkt anbringen, der die Links zu den Komponenten-DPPs beinhaltet, siehe dazu auch Kapitel 1.6 European Product Act.
- oder in der Betriebsanleitung des fertigen Produkts die DPP-/QR-Codes der Komponenten abdrucken/angeben.
Welcher Weg gefordert wird, ist Stand Sommer 2026 unklar: In der Verordnung ist lediglich festgehalten, dass der Kunde „leicht zugänglich“ auf die DPPs der Komponenten zugreifen können muss. Weitere Definitionen stehen noch aus.
Quelle für Text und Abbildung: ECHO PRM GmbH, „Der Digitale Produktpass (DPP) – Extended White Paper“, Version 5, August 2026, Seiten 27–47.
Weiter in der Whitepaper-Serie
← Vorheriger Artikel: Kapitel 1 – Der Hintergrund zum Digitalen Produktpass
Nächster Artikel → Kapitel 3: Was wissen wir noch nicht zum DPP?
Vollständiges Whitepaper anfordern · Kontakt per E-Mail · Anrufen: +49 831 98909481